Distributed Split-Brain Under Asymmetric Network Partitions
Two-datacenter primary-backup database cluster with an automated failover daemon monitoring heartbeats.
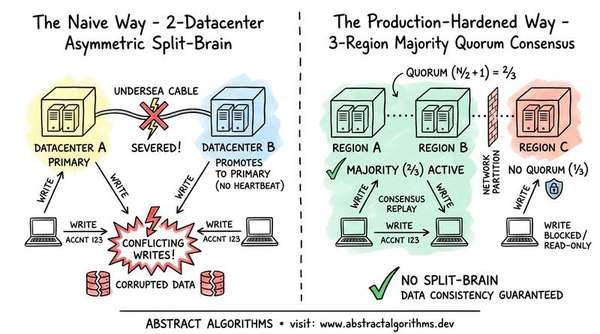
Two-datacenter primary-backup database cluster with an automated failover daemon monitoring heartbeats. Failure cascade dynamic: Network Partition → Heartbeat Timeout → Dual Primaries → 💥 Split-Brain Drift.
Core Functional Requirements
- ✓Operational Invariant: "Never permit leadership or writes without a verifiable majority quorum (>50%) spanning at least 3 distinct fault domains."
- ✓Production Hardening: Strict Safety Deploy consensus across an odd number of independent failure domains (3+ zones) requiring strict majority quorum (N/2 + 1) for leader election and write acknowledgmen
- ✓Prevent cascading failure by isolating downstream degradation at the ingress boundary.
Scale & Latency Constraints
- —Incident Scenario Baseline: Two-datacenter primary-backup database cluster with an automated failover daemon monitoring heartbeats.
- —Failure Cascade Path: Network Partition → Heartbeat Timeout → Dual Primaries → 💥 Split-Brain Drift
- —Sub-millisecond rejection / shed latency for overloaded requests
Strict Safety Deploy consensus across an odd number of independent failure domains (3+ zones) requiring strict majority quorum (N/2 + 1) for leader election and write acknowledgment. A partitioned minority zone must immediately drop into read-only mode. Invariant: "Never permit leadership or writes without a verifiable majority quorum (>50%) spanning at least 3 distinct fault domains."
Hardened Implementation Steps
- 1Ingress Boundary Defense: Strict Safety Deploy consensus across an odd number of independent failure domains (3+ zones) requiring strict majority quorum (N/2 + 1) for leader el
- 2Failure Containment: Eliminate unconstrained buffering and propagate physical backpressure.
- 3Invariant Enforcement: Never permit leadership or writes without a verifiable majority quorum (>50%) spanning at least 3 distinct fault domains.
Production Code Contrast & Implementation
// HARDENED: Monotonic generation clock fencing token verification
public boolean writeData(String key, byte[] val, long fencingToken) {
    // Storage engine validates strictly monotonic fencing token before applying mutation
    if (storageEngine.validateAndAdvanceToken(fencingToken)) {
        return storageEngine.write(key, val);
    }
    throw new StaleFencingTokenException("Rejected mutation from superseded leader");
}Architectural comparison of naive unconstrained allocations versus production-hardened mechanical sympathy.
Architectural Decisions & Trade-Offs
- ⚖Ingress Admission: Naive unconstrained buffering causes queue bloat and GC exhaustion. Mitigation: Bounded ingress gate with fast non-blocking shedding.
- ⚖Resource Strategy: Static capacity allocations collapse under brownouts. Mitigation: Dynamic adaptive limits scaling to real-time physical bounds.
- ⚖Outage Impact: Cascading lock convoys and memory saturation. Mitigation: Isolated failure domains keep P99 latency flat and protected.
Alternatives Evaluated
- →Naive Approach: An undersea inter-datacenter link fails. Datacenter B stops receiving heartbeats from Datacenter A, promotes its local replica to Primary, and begins
- →Production-Hardened Pattern: Strict Safety Deploy consensus across an odd number of independent failure domains (3+ zones) requiring strict majority quorum (N/2 + 1) for leader el
Operational Hazards & Mitigations
- ⚠Cascading Failure: An undersea inter-datacenter link fails. Datacenter B stops receiving heartbeats from Datacenter A, promotes its local replica to Primary, and begins accepting writes. Both datacenters now accept conflicting writes to identical primary keys (split-brain).
- ⚠Breakdown Chain: Network Partition → Heartbeat Timeout → Dual Primaries → 💥 Split-Brain Drift
- ⚠Shedding Failure: Without fast rejection at the boundary, queued dead work triggers multi-second GC pauses, CPU thrashing, and cascading 504 Gateway Timeouts.
How does the system enforce physical resource boundaries under sudden downstream latency brownouts?
Extension Implementation Steps
- 1Track real-time latency gradients and inflight concurrency.
- 2Reject excess traffic at the ingress boundary within <0.1ms.
- 3Monitor P99 latency and verify autonomous recovery when downstream pressure subsides.
Follow-Up Trade-Offs
- ⚖Architectural Invariant: "Never permit leadership or writes without a verifiable majority quorum (>50%) spanning at least 3 distinct fault domains."
- ⚖Physical Resource Boundary: Dynamic admission control ensures worker threads never buffer dead requests during downstream brownouts.
Interactive Assessment & Knowledge Check
Test your understanding of the architecture decisions, data patterns, and trade-offs used in Distributed Split-Brain Under Asymmetric Network Partitions.
Core Architectural Principles of Distributed Locking & Redlock Algorithm
What is the primary benefit of applying Distributed Locking & Redlock Algorithm in production systems?